Partner
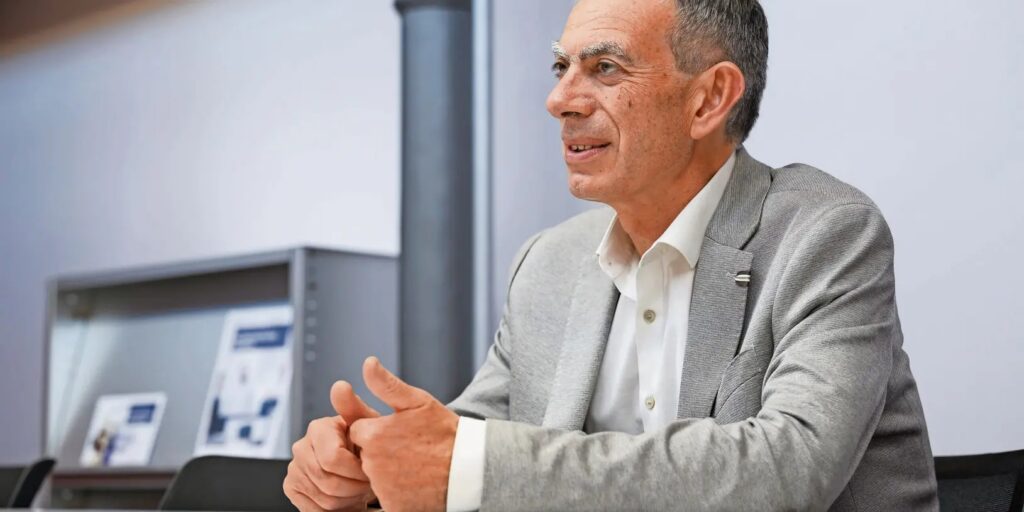
Pavel Laskov, Professor für Daten- und Anwendungssicherheit an der Universität Liechtenstein, spricht mit Tobias Soraperra von Wirtschaft regional über die Schwierigkeit, den digitalen Raum vor Angreifern zu schützen.
Herr Laskov, Cybersicherheit ist in der heutigen Zeit ein grosses Thema – auch in Liechtenstein nach dem Hackerangriff auf das Verzeichnis wirtschaftlich berechtigter Personen (VwbP) im Sommer. Wie gelingt es Angreifern immer wieder, in solche scheinbar hochgesicherten Systeme einzudringen und sensible Daten zu entwenden?
Pavel Laskov, Professor für Daten- und Anwendungssicherheit der Uni Liechtenstein: Die Ursachen sind vielfältig, jedoch liegen solchen erfolgreichen Angriffen oft Schwachstellen in der Software zugrunde. Diese kommen meist durch Fehler beim Programmieren zustande. Gelingt es einem Angreifer, seinen eigenen Code beziehungsweise sein eigenes Programm in das Zielsystem einzuschleusen, erhält er dadurch Zugriff auf beliebig viele Informationen im System.
Dabei handelt es sich um die allseits bekannten Trojaner, richtig?
Ja, solche Programme heissen häufig Trojaner. Diese können unbemerkt eine beliebige Funktion im System ausführen. Dabei kann es zu einem Datenabfluss oder auch zu einem Angriff auf weitere Systemkomponenten kommen. Wenn es dem Angreifer gelingt, seinen Code bzw. sein Programm in das Zielsystem einzuführen, hat er über dieses bereits eine weitreichende Kontrolle. Nicht zwangsläufig eine beliebige Kontrolle, weil dies immer von den internen Schutzmechanismen des angegriffenen Systems abhängt.
Wie kann man ein System zuverlässig vor solchen Angriffen schützen?
Grundsätzlich können solche Angriffe nicht von vornherein komplett ausgeschlossen werden. Das hängt mit der Natur des Programmierens zusammen.
Dabei passieren zwangsläufig auch Fehler. Eine grosse Rolle spielen zudem sogenannte Supply-Chain-Angriffe, bei denen Schwachstellen in eingebauten Komponenten von Drittherstellern ausgenutzt werden. Ich vermute, dass es sich auch beim Angriff auf das VwbP um einen solchen Fall gehandelt hat.
Welche zentralen Lehren sollten Betreiber aus solchen Vorfällen ziehen?
Die wichtigste Erkenntnis lautet, sich niemals auf eine fehlerfreie Funktion eines Systems zu verlassen. Betreiber sollten zusätzliche Zugriffskontrollen etablieren und das System kontinuierlich überwachen. Durch die Analyse indirekter Indikatoren – etwa wer wann wie auf das System zuzugreifen versucht – lassen sich Angriffe oft frühzeitig erkennen.
Einerseits wird von Datensicherheit gesprochen, andererseits aber auch von Transparenz. Besteht darin nicht ein Zielkonflikt?
Nein, darin sehe ich keinen Zielkonflikt. Transparenz in diesem Kontext bedeutet ja, dass nur berechtigte Personen Zugriff auf die Daten erhalten. Ein Sicherheitsproblem entsteht erst dann, wenn Unbefugte Zugriff darauf erhalten. Aber nicht allein in der Tatsache, dass solche Daten gesammelt und erfasst werden.
Inwiefern?
Je sicherer ein Betriebssystem ist, desto höher sind auch die Kosten für den Betreiber. Diesen Kosten stehen jedoch potenzielle Verluste gegenüber, die zwar schwer zu beziffern sind, jedoch erhebliche Auswirkungen haben können. Dazu gehören datenschutzrechtliche Folgen, Betriebsausfälle oder Reputationsschäden. Betreiber müssen daher Sicherheitsmassnahmen stets gegen finanzielle Risiken abwägen.
Welche Rolle spielt künstliche Intelligenz in der modernen Cybersicherheit? Ist sie tatsächlich ein Schutzwerkzeug oder letztlich doch nur eine weitere Waffe für den Angreifer?
Mithilfe von KI können viele Angriffe frühzeitig erkannt werden, weil sie in der Lage ist, in kurzer Zeit viele verschiedene Systemindikatoren zu analysieren. Gleichzeitig hilft KI auch Angreifern dabei, ihre Produktivität zu erhöhen. Ein Hacker kann seine Programmcodes (Exploits) einfach von einer KI schreiben lassen.
Weshalb?
KI wird immer häufiger in Unternehmen dafür verwendet, wichtige Aufgaben auszuführen. In diesem Fall kann es vorkommen, dass andere Akteure versuchen, das KI-System so zu manipulieren, dass das Modell letztlich in ihrem Sinne entscheidet.
Reden wir auch in einem solchen Fall von klassischen Hackern?
Nicht unbedingt. Ein solcher Angriff kann von verschiedenen Parteien ausgeführt werden, wenn beispielsweise KI im Finanzwesen zunehmend für die Beurteilung von Kreditanträgen verwendet wird. Eine Person, die einen Kredit erhalten möchte, ohne die dafür notwendigen Voraussetzungen zu erfüllen, könnte versuchen herauszufinden, auf welcher Datenbasis die KI positive Entscheidungen trifft. Dass KI-Systeme gegen solche Manipulationen anfällig sind, konnte ich bereits 2012 während einer Forschungsarbeit der Universität Tübingen aufzeigen. Solche Angriffe auf die KI selbst können mit der steigenden Bedeutung der Technologie für die Geschäftsprozesse deutlich zunehmen.
KI ist also im Bereich der Cybersicherheit nicht erst seit drei, vier Jahren ein wichtiges Thema?
Nein. KI-Instrumente als Schutzmechanismus sind spätestens seit Mitte der 2010er-Jahre ein inhärenter Teil der meisten Sicherheitsprodukte, die es auf dem Markt gibt. Alle namhaften Antivirenhersteller oder Hersteller von Sicherheitssoftware nutzen KI in ihren Systemen, beispielsweise um Schadsoftware zu erkennen und zu analysieren. Das ist seit Längerem ein bekanntes Instrument. Was nun seit einigen Jahren immer mehr ins Gewicht fällt, sind die generativen KI-Modelle oder Large Language Models (LLM), also die grossen Sprachmodelle. Diese besitzen ganz andere Fähigkeiten als frühere KI-Modelle.
Was unterscheidet diese Modelle von den Fähigkeiten her von ihren Vorgängern?
Sie sind in der Lage, auf Basis riesiger Datenmengen sehr zuverlässig vorherzusagen, welches Wort oder welcher Datenpunkt als Nächstes folgt und können daher mehr als lediglich einfache Ja- oder Nein-Vorhersagen machen. Vielmehr generieren diese Inhalte auf Basis des vorherigen Wissens oder des vorgegebenen Kontexts bzw. anhand von Wahrscheinlichkeiten. Es handelt sich um sehr einfache Modelle, die aber extrem zuverlässig sind, sobald sie mit extrem grossen Datenmengen befüllt werden. Über diese relativ einfache Infrastruktur wurde in den vergangenen rund fünf Jahren eine grosse Menge anderer Schichten konstruiert, die es ermöglichen, solche Modelle für Sprachsteuerung, für Schlussfolgerungen und auch für Vorhersagen von Computerbefehlen anzuwenden. Deswegen haben solche Modelle beinahe eine Art von menschlicher Intelligenz erhalten. Das Zusammenspiel von einfachen, durch grosse Datenmengen steuerbaren Modellen und verschiedenen sinnvollen Schichten macht viele Probleme lösbar, die man bisher nicht angehen konnte.
Immer öfter agieren KI-Systeme völlig autonom und üben auch selbstständig Hackerangriffe aus. Wie beurteilen Sie diese Entwicklung?
Die Entwickler von KI-Modellen sind sich der Gefahr, die davon ausgeht, eigentlich auch bewusst und versuchen, dieser durch Schutzmechanismen, sogenannte Guardrails, entgegenzuwirken.
Was muss man sich unter diesen Guardrails konkret vorstellen?
Es handelt sich dabei um fest definierte Regelwerke und architektonische Sperren, die bewusst das Ausführen von gewissen Aktionen wie beispielsweise Hackerangriffe verhindern sollen. Meiner Meinung nach funktioniert das auch sehr gut. Da KI-Modelle auf stochastischen Prozessen beruhen, lassen sich solche Ereignisse durch die inhärenten KI-Mechanismen aber nicht völlig ausschliessen.
Braucht es aus Ihrer Sicht mehr staatliche Gesetze und Regularien wie etwa den EU AI Act?
Damit tut man sich in der Praxis extrem schwer. Das Problem bei den Vorgaben des EU‑AI‑Acts ist, dass viele juristische Vorgaben in der Praxis aus technischer Sicht nicht umsetzbar sind, weil es in der Forschung noch keine Lösungen dafür gibt.
Über den Autor:
Pavel Laskov studierte von 1994 bis 2001 an der University of Delaware in Newark (USA) Computerwissenschaften und schloss das Studium mit dem Doktorat ab. Von 2001 bis 2009 war er als Projekt- und Forschungsgruppenleiter am Fraunhofer-Institut für Rechnerarchitektur und Softwaretechnik in Berlin tätig. Es folgten Stationen bei der Universität Tübingen (2009–2014) und dem Huawei European Research Center in München (2014–2018). Seit 2018 ist Laskov Inhaber des Hilti-Lehrstuhls für Daten- und Anwendungssicherheit an der Universität Liechtenstein. In dieser Funktion widmet er sich der Forschung von Technologien zur Erkennung und Aufklärung von
Sicherheitsvorfällen.