Partner

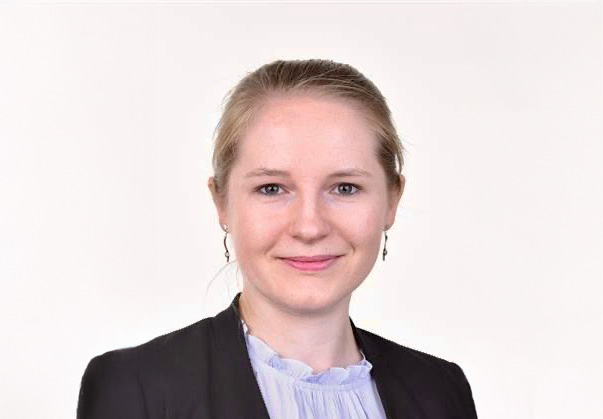
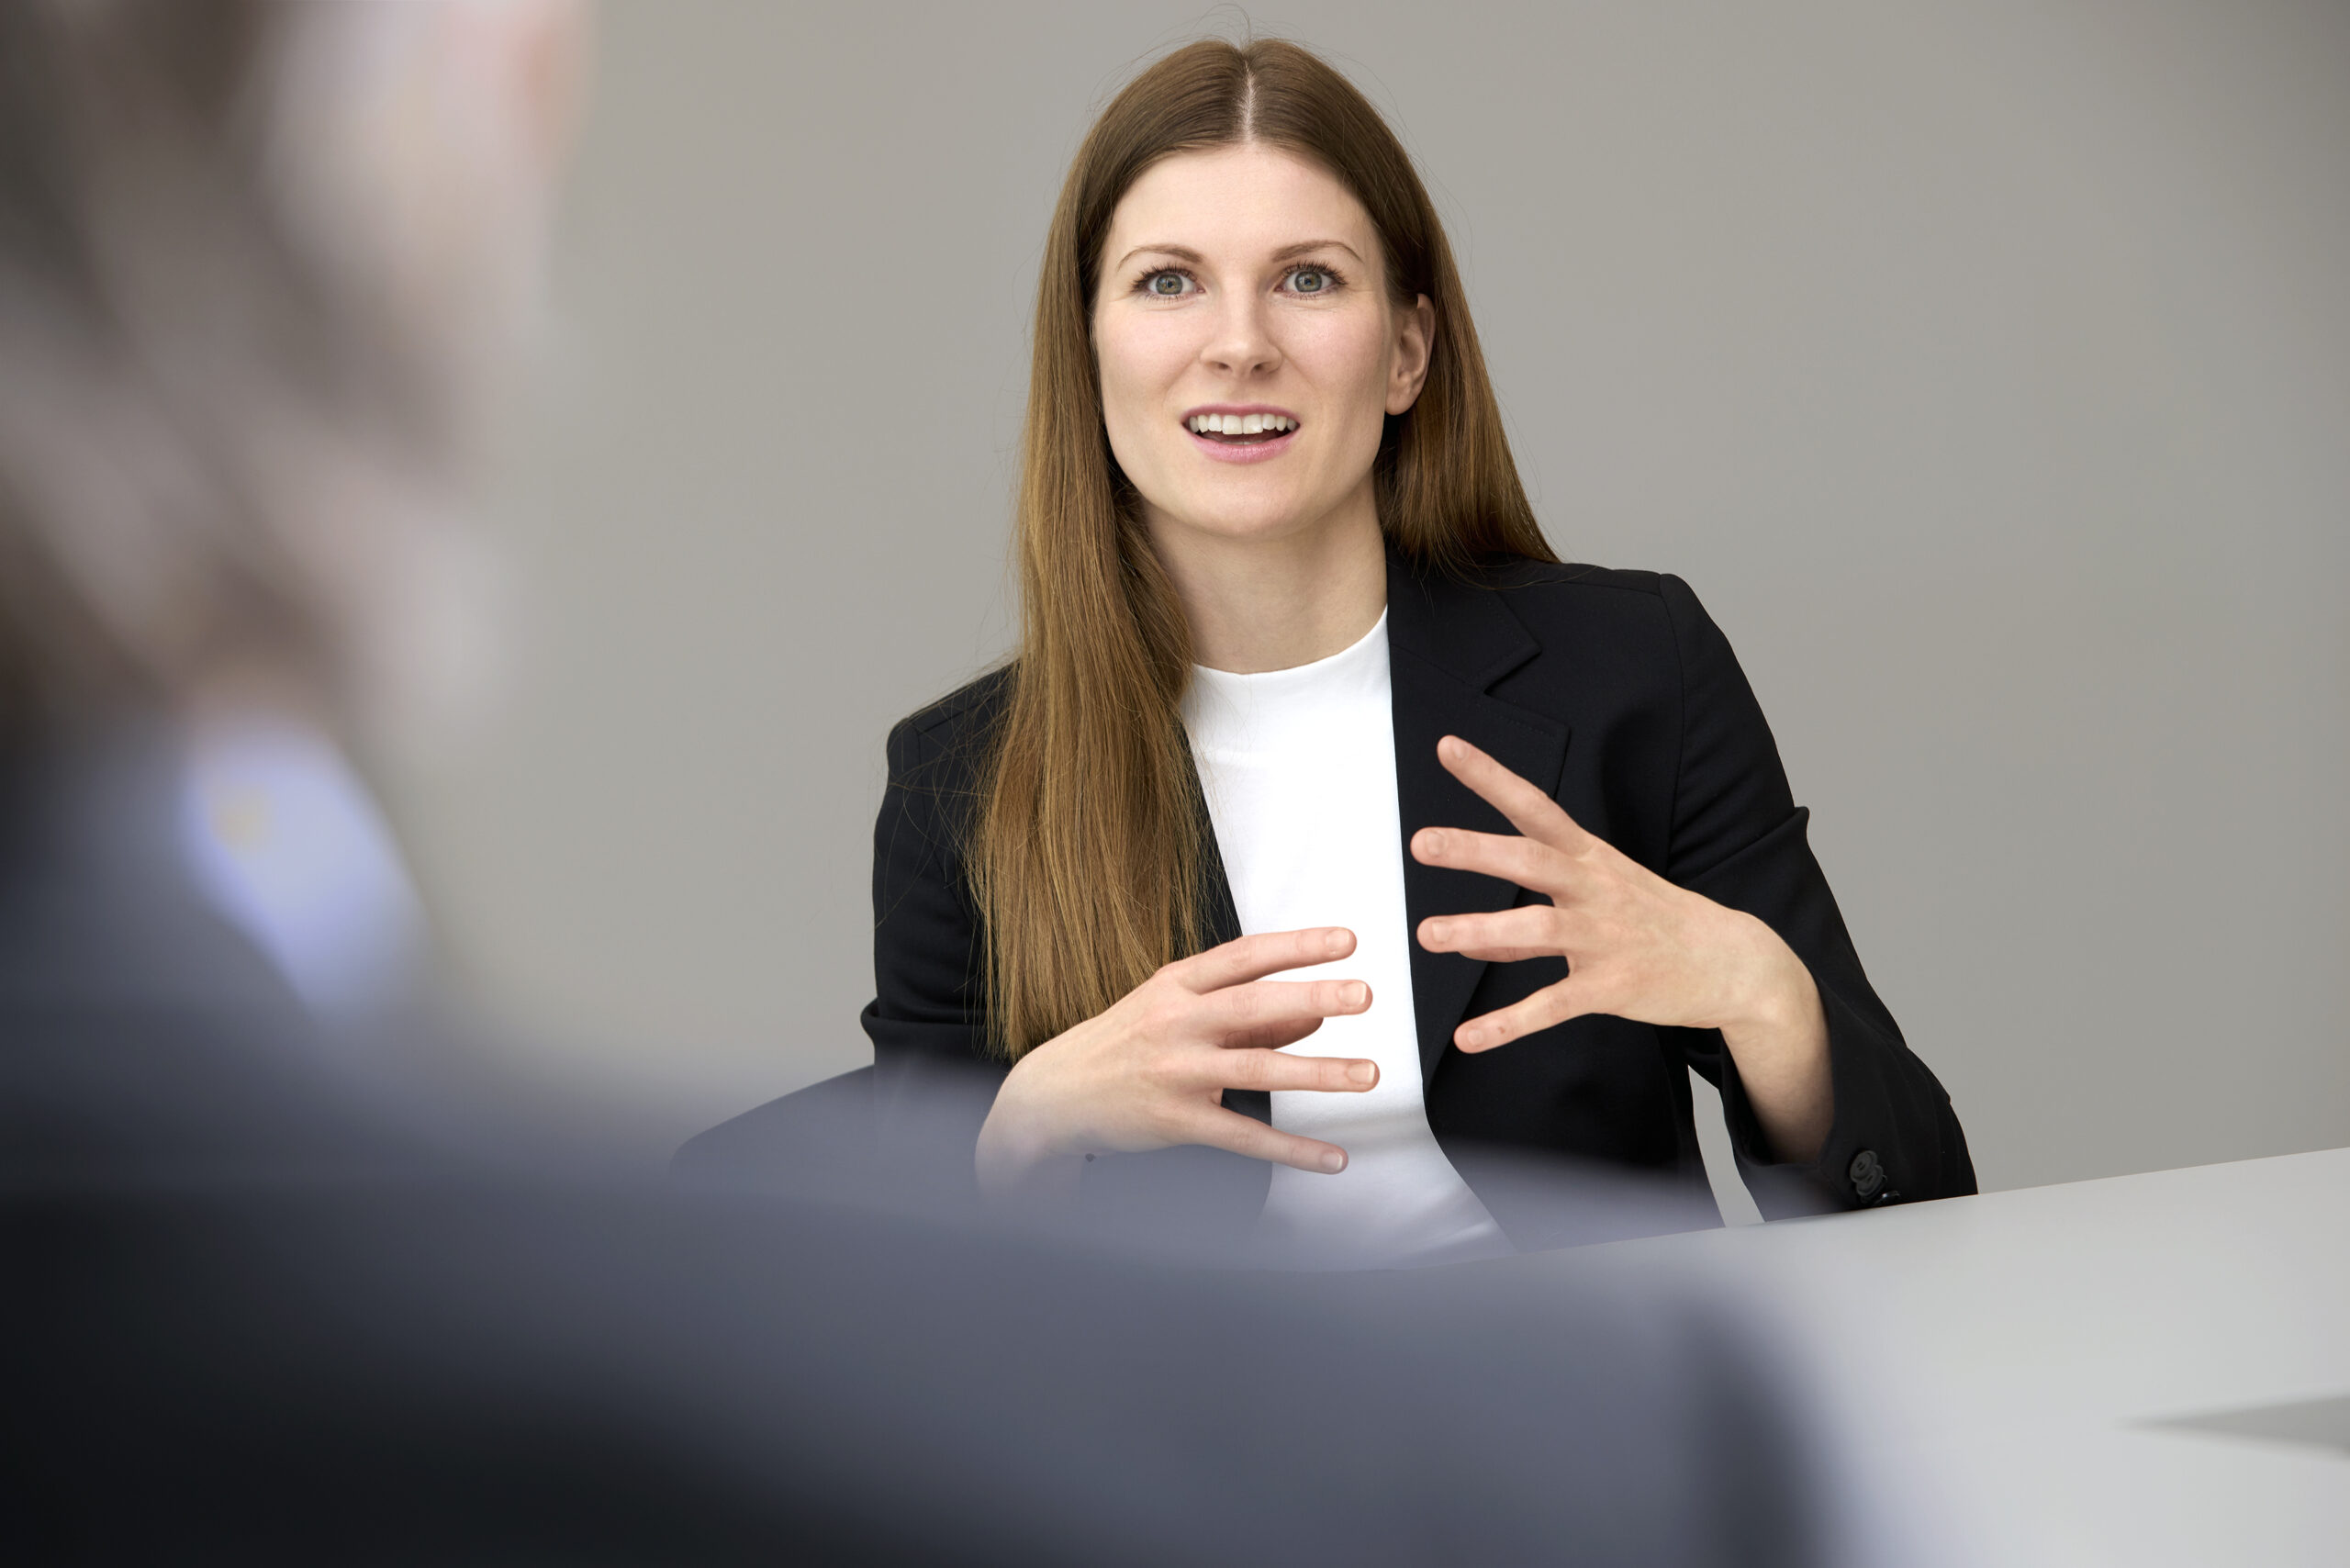
Tabea Nordieker ist Team Leader Digital Forensics & Incident Response beim Cybersecurity-Unternehmen Oneconsult. Die ausgebildete Forensikerin unterstützt Unternehmen nach Cyberangriffen dabei, das Ausmass eines Vorfalls zu analysieren, Angriffe einzudämmen und die nächsten Schritte einzuleiten. Vor ihrer Tätigkeit bei Oneconsult arbeitete sie bei der Polizei und untersuchte dort digitale Spuren auf Laptops und anderen Endgeräten. An der Cybersecurity-Konferenz von digital-liechtenstein.li am 26. November gibt sie Einblick in eine Welt, die Unternehmen normalerweise lieber nicht kennenlernen möchten.
Tabea, du erlebst Unternehmen unmittelbar nach einem Cyberangriff. Was unterscheidet gute Vorbereitung von Sicherheitskonzepten, die nur auf dem Papier funktionieren
Gute Vorbereitung bedeutet nicht das Vorhandensein eines Incident-Response-Plans, sondern ob dieser im Ernstfall funktioniert. Sind die Verantwortlichkeiten klar? Kennen die relevanten Personen ihre Aufgaben? Funktionieren Kommunikations- und Eskalationswege auch dann, wenn zentrale IT-Systeme ausfallen?
Unternehmen, die ihre Notfallprozesse regelmässig üben, reagieren strukturierter und verlieren weniger Zeit. Übungen schaffen Routine, decken Lücken auf und helfen den Beteiligten, auch unter hohem Druck handlungsfähig zu bleiben.
Wenn ihr einen Cybervorfall untersucht: Welche Schwachstellen oder Versäumnisse begegnen dir immer wieder, obwohl sie vermeidbar wären?
Leider werden erfolgreiche Angriffe häufig durch bekannte und vermeidbare Lücken begünstigt. Besonders häufig sehen wir:
- Unzureichendes Schwachstellen- und Patchmanagement, das zum Einsatz veralteter Software und/oder Systemen führt
- Backup-Konzepte, die nicht auf Cyberangriffe ausgelegt sind oder nie realistisch getestet wurden
- Fehlende Multi-Faktor-Authentisierung für im Internet exponierte Zugänge
- Fehlendes zentrales Log-Management was oft mit kurzen Aufbewahrungszeiten von Logdateien einhergeht
- Eingeschränkte Sichtbarkeit im Netzwerk durch Lücken in der Sicherheitsüberwachung
Das Problem ist selten eine einzelne Schwachstelle. Meist ist es die Kombination mehrerer Versäumnisse, die einen Angriff ermöglichen und die anschliessende Untersuchung erschweren.
Wenn Erpresser nach einem Cyberangriff Forderungen stellen: Wie sollten Unternehmen reagieren und welche Entscheidungen sind zu treffen?
Die wichtigste Regel lautet: keine vorschnellen Entscheidungen treffen. Eine Lösegeldforderung erzeugt bewusst Zeitdruck und Unsicherheit. Unternehmen sollten deshalb rasch ein erfahrenes Incident-Response-Team beiziehen. Anschliessend muss geklärt werden, ob und mit welchem Ziel überhaupt Kontakt zur Täterschaft aufgenommen wird. Dies bedeutet nicht, dass ein Unternehmen bereit ist, auf die Forderung einzugehen. Parallel sind Meldepflichten, rechtliche Risiken, die Auswirkungen auf die Wiederherstellung und mögliche Datenveröffentlichungen zu beurteilen.
Cybersecurity wird oft stark technisch betrachtet. Warum ist dies ein Trugschluss und wie können Geschäftsleitungen sicherstellen, dass Angriffe ganzheitlich bewertet werden
Ein schwerwiegender Cyberangriff ist keine reine IT-Störung, sondern eine Unternehmenskrise. Neben der IT sind schnell auch das operative Geschäft, Kommunikation, Recht, Datenschutz, Personal und externe Partner gefordert.
Deshalb sollte bereits vor einem Vorfall eine Krisenorganisation definiert sein. Entscheidend sind klare Rollen, bekannte Eskalationswege und eindeutige Entscheidungsbefugnisse. Ebenso wichtig ist, dass technische Incident Response und unternehmerisches Krisenmanagement eng zusammenarbeiten. Nur so lassen sich Wiederherstellung, Kommunikation und geschäftliche Prioritäten wirksam koordinieren.
An der Cybersecurity-Konferenz von digital-liechtenstein.li gibst du Einblicke aus realen Cybervorfällen. Was sollten Führungskräfte über die Realität eines Cybervorfalls wissen, bevor ihr eigenes Unternehmen betroffen ist?
Zu Beginn eines Cybervorfalls liegt nie ein vollständiges Lagebild vor. Führungskräfte müssen dennoch Entscheidungen treffen, die den Geschäftsbetrieb, Mitarbeitende, Kunden und die Reputation des Unternehmens betreffen. Dafür müssen sie bereits im Vorfeld wissen, welche Geschäftsprozesse besonders kritisch sind, welche IT-Systeme dafür benötigt werden, welche Daten besonders sensibel sind und wie lange ein Ausfall verkraftbar ist. Eine Business-Impact-Analyse schafft diese Entscheidungsgrundlage. Sie hilft, die Wiederherstellung nach geschäftlichen Prioritäten zu steuern, statt unter Druck nach Bauchgefühl zu entscheiden.
Vielen Dank für das Gespräch!
Cybersecurity-Konferenz 2026
Am Donnerstag, 26. November 2026, veranstalten wir in Kooperation mit unserem Mitgliedsunternehmen Liechtensteinische Landesbank AG (LLB) die vierte Cybersecurity-Konferenz von digital-liechtenstein.li. Wir freuen uns, unsere Mitgliedsunternehmen zu einem hochkarätigen Austausch mit führenden Köpfen aus Wirtschaft, Wissenschaft und Politik einzuladen. Veranstaltungsort ist das 2026 neu eröffnete Haus Giessen der LLB-Gruppe. Weitere Infos und Anmeldung