Partner

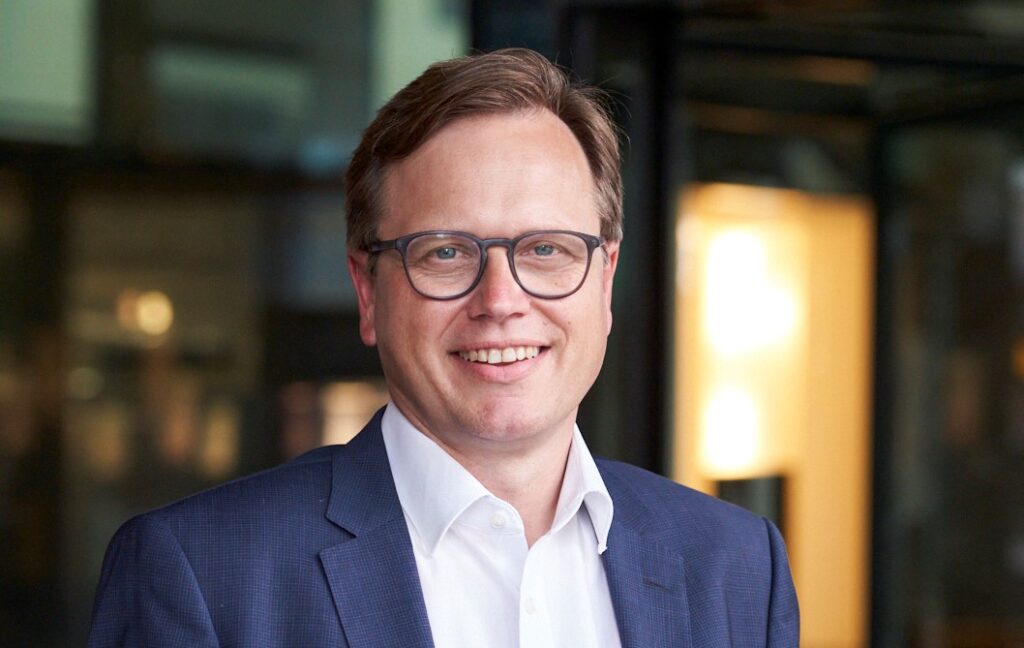
Roman Haltinner ist Partner bei EY und verfügt über mehr als 25 Jahre Erfahrung in Cyber Security, Digitalisierung, Governance und Resilienz. Er berät international Verwaltungsräte und Geschäftsleitungen zu strategischen Technologie- und Sicherheitsfragen und war zuvor unter anderem Cyber Security Leader bei einem Beratungsunternehmen sowie CISO im Finanzsektor. Seine besondere Expertise liegt an der Schnittstelle von Technologie, Cyber Security, Künstlicher Intelligenz, Risiko und Unternehmensführung. Roman wird an der Cybersecurity-Konferenz von digital-liechtenstein.li am 26. November als Speaker auftreten.
Du sprichst in deinem Referat an der Cybersecurity-Konferenz über „Frontier AI Resilience“. Was unterscheidet dieses Konzept von bisheriger Cyber Resilience? Welche Veränderungen durch KI beobachtest du konkret?
Cyber Resilience bedeutete bisher vor allem, Angriffe zu erkennen, einzudämmen und sich davon zu erholen. Frontier AI Resilience geht einen Schritt weiter: Sie adressiert eine Welt, in der Angreifer mit KI auf Maschinen-Geschwindigkeit agieren. Die entscheidende Herausforderung ist nicht mehr nur die Wiederherstellung nach einem Vorfall, sondern die Fähigkeit, während eines Angriffs handlungsfähig zu bleiben.
Wir beobachten drei fundamentale Veränderungen: Erstens verkürzt sich die Zeit von der Entdeckung einer Schwachstelle bis zu deren Ausnutzung drastisch. Zweitens vergrössert KI die Angriffsfläche durch Agenten, Identitäten und neue digitale Abhängigkeiten. Drittens werden Angriffe zunehmend automatisiert und skalierbar. Cyber Security entwickelt sich dadurch von einem Technologie-Thema zu einer Resilienz-Frage für das gesamte Unternehmen.
Wenn KI-gestützte Angriffe innerhalb von Minuten ablaufen: Welche Fähigkeiten braucht ein Unternehmen, um während eines Angriffs entscheidungs- und handlungsfähig zu bleiben?
Wenn Angreifer in Minuten agieren, dürfen Verteidiger nicht mehr in Tagen entscheiden. Unternehmen brauchen vor allem drei Fähigkeiten:
• Vollständige Transparenz über Assets, Identitäten und kritische Abhängigkeiten.
• Automatisierte Erkennung und Reaktion auf Bedrohungen.
• Ein klar definiertes «Minimum Viable Enterprise» (MVE), also jene kritischen Unternehmensteile und Geschäftsprozesse, die auch im Krisenfall weiterlaufen müssen.
Entscheidend ist dabei nicht Perfektion, sondern Geschwindigkeit. Resiliente Organisationen können schnell erkennen, welche Geschäftsleistungen gefährdet sind, welche Entscheidungen sofort getroffen werden müssen und welche Systeme priorisiert geschützt oder wiederhergestellt werden müssen.
Gerade KMU verfügen häufig weder über ein eigenes Security Operations Center noch über grosse Sicherheitsteams. Welche Massnahmen sollten sie zuerst umsetzen, um ihre Cyber Resilience spürbar zu verbessern?
KMU sollten nicht versuchen, alles gleichzeitig umzusetzen. Die grösste Wirkung erzielen meist vier Massnahmen:
• Vollständige Transparenz darüber schaffen, welche Systeme, Identitäten und Daten überhaupt existieren.
• Multi-Faktor-Authentifizierung konsequent einführen.
• Netzwerksegmentierung und moderne Backup-Konzepte umsetzen.
• Kritische Geschäftsprozesse identifizieren und Notfallübungen durchführen.
Viele Unternehmen investieren zuerst in neue Sicherheitsprodukte. Die eigentliche Schwachstelle liegt jedoch oft woanders: Eine EY Studie hat gezeigt, dass durchschnittlich 36 % aller Assets in einer sogenannten «Vulnerability Zone» liegen. Das sind Bereiche mit unzureichender Sichtbarkeit und ungenügendem Schutz. Wer diese Lücken schliesst, erzielt meist mehr Wirkung als durch den Kauf weiterer Tools.
KI kann Bedrohungen erkennen, Risiken priorisieren und Gegenmassnahmen automatisieren. Welche Entscheidungen dürfen Maschinen übernehmen und wo muss zwingend der Mensch verantwortlich bleiben?
Maschinen sollten alles übernehmen, was Geschwindigkeit, Skalierung und Mustererkennung erfordert. Dazu gehört die Erkennung von Anomalien, die Priorisierung von Schwachstellen oder das automatisierte Isolieren eines kompromittierten Systems.
Die Verantwortung für geschäftskritische Entscheidungen muss jedoch beim Menschen bleiben. Fragen wie: Stoppen wir einen Produktionsprozess? Trennen wir einen wichtigen Geschäftspartner vom Netzwerk? Aktivieren wir den Krisenstab? Diese Entscheidungen haben wirtschaftliche, rechtliche und strategische Konsequenzen und benötigen menschliches Urteilsvermögen.
Mein Grundsatz lautet: KI unterstützt Entscheidungen, Menschen tragen Verantwortung.
Woran erkennt eine Geschäftsleitung, ob ihr Unternehmen tatsächlich resilient ist? Welche Kennzahlen, Tests oder Übungen geben darüber zuverlässig Auskunft?
Die wichtigste Frage lautet nicht: «Wie sicher sind wir?», sondern: «Können wir unseren wichtigsten Auftrag auch im Krisenfall erfüllen?»
Dafür sollten Verwaltungsrat und Geschäftsleitung insbesondere auf eine transparente Sicht über kritische Assets und deren Abhängigkeiten achten. Ebenso entscheidend sind die Zeit bis zur Erkennung und Eindämmung eines Angriffs, die Ergebnisse von Krisenübungen und Tabletop-Tests sowie die nachweisbare Wiederherstellungsfähigkeit des Minimum Viable Enterprise. Darüber hinaus sollte die Organisation in der Lage sein, Risiken bei Drittparteien kontinuierlich zu überwachen und frühzeitig auf Veränderungen zu reagieren.
Die beste Kennzahl ist jedoch nicht ein Dashboard, sondern die Antwort auf die Frage: Haben wir den Ernstfall realistisch geübt und wissen die Verantwortlichen, was in den ersten 30 Minuten zu tun ist?
Was dürfen die Teilnehmenden von der Cybersecurity-Konferenz von deinem Referat erwarten? Welchen konkreten Impuls möchtest du ihnen mitgeben?
Mein Ziel ist es, den Blickwinkel zu verändern. Viele Unternehmen denken noch in klassischen Kategorien von Schutz und Prävention. Frontier AI zwingt uns jedoch dazu, Resilienz neu zu definieren. Die Frage lautet nicht mehr, ob ein Angriff erfolgreich sein wird. Die Frage lautet, ob das Unternehmen trotz eines erfolgreichen Angriffs weiter funktionieren kann.
Ich möchte den Teilnehmenden drei zentrale Denkanstösse mitgeben: Angriffsflächen reduzieren, das überlebenswichtige Minimum des Unternehmens definieren und Entscheidungs- sowie Handlungsfähigkeit auf Maschinen-Geschwindigkeit entwickeln.
Denn die Gewinner der nächsten KI-Welle werden nicht jene Unternehmen sein, die jeden Angriff verhindern, sondern jene, die auch unter extremen Bedingungen handlungsfähig bleiben.
Vielen Dank für das Gespräch!
Cybersecurity-Konferenz 2026
Am Donnerstag, 26. November 2026, veranstalten wir in Kooperation mit unserem Mitgliedsunternehmen Liechtensteinische Landesbank AG (LLB) die vierte Cybersecurity-Konferenz von digital-liechtenstein.li. Wir freuen uns, unsere Mitgliedsunternehmen zu einem hochkarätigen Austausch mit führenden Köpfen aus Wirtschaft, Wissenschaft und Politik einzuladen. Veranstaltungsort ist das 2026 neu eröffnete Haus Giessen der LLB-Gruppe. Weitere Infos und Anmeldung